Line
@fdlaw
地址
台北市大安區敦化南路二段180號17樓


 By李育昇律師
法律內容提供:李育昇律師
發現離職員工帶走客戶名單、報價、技術文件或原始碼時,公司應先合法保全下載、外寄與存取紀錄,確認資料內容、原授權範圍及流向,再選擇要求返還、停止使用、民事保全或刑事告訴。不是所有公司內部文件都是營業秘密,也不是未達營業秘密要件,就一定不能主張契約或其他法律責任。
先固定證據並控制繼續外洩的風險,不要只急著寄一封要求刪除全部資料的信。紀錄可能因系統保存期限、停用帳號、裝置重設或後續下載而被覆寫;若先要求刪除,又未留下足以證明檔案及行為的資料,之後可能更難釐清事實。
企業可按五個步驟處理:第一,匯出公司合法管理的登入、下載、外寄、雲端存取與分享紀錄,記載時區及保存期間。第二,確認離職日、最後工作日、交接要求與原授權範圍。第三,盤點公司設備、共用帳號、外部分享及交接文件,必要時合法撤回權限,並保存調整紀錄。第四,列出疑似遭攜出的檔案名稱、版本、內容、位置及可能收件者。第五,依外洩是否持續、證據是否易滅失及使用風險,決定律師函、法院證據保全或緊急處分的先後。
資訊人員、管理主管與律師宜使用同一份事件時間軸及檔案清單。公司可以保全依法控制的工作系統與公司設備,但不能因此任意進入員工私人手機、私人信箱或個人雲端;員工曾在公司電腦登入私人帳號,也不等於公司獲得全面檢閱權。
內部報表、流程文件或一般業務紀錄,可能涉及契約、保密義務、檔案或載體的權利歸屬及授權界線。不能籠統主張「所有資料都歸公司」就推論所有複製、持有與使用均成立同一犯罪;應確認具體內容、產生方式、職務及可用範圍。即使不是營業秘密,員工仍可能因違反保密、返還或使用約定負契約責任,符合其他要件時也可能有侵權責任。
客戶姓名、聯絡電話、住址及交易資料若可直接或間接識別自然人,可能受個人資料保護法規範;純粹公司名稱、公開商業資訊與自然人個資,仍須分別判斷。公司及員工對資料的蒐集、處理與利用,須有合法依據、符合特定目的及必要範圍,不能因資料用於業務,就放任外寄或轉交新雇主。
公司同時應檢視自身安全管理及依法應辦事項。依現行有效的個資法安全維護規定,保有個資檔案的非公務機關應採適當措施,防止資料遭竊取、竄改、毀損、滅失或洩漏。發現員工外洩後,不能只追究個人而忽略公司原本的權限與安全制度。
截至2026年10月24日,全國法規資料庫仍標示2025年11月11日公布的相關修正尚未施行,包括新增安全維護條文及刪除第27條的修正;本段以目前有效規範說明,不把尚未生效的新制度當成既有義務。可核對個人資料保護法的生效狀態。
營業秘密法第2條要求秘密性、因秘密性而具有實際或潛在經濟價值,以及所有人已採合理保密措施。客戶資料可能同時是個資與營業秘密,也可能只有其中一種性質。公開網站整理出的名單,與包含非公開折扣、交易偏好及採購決策資訊的資料庫,不能作相同結論。
公司應把要保護的檔案、頁面、欄位或資料組合界定清楚,說明哪些資訊不是一般涉及該領域的人所知,而不是把整台伺服器或全部客戶都概括列為機密。資訊即使包含部分公開資料,其整理、組合或分析成果是否具有非公開性,仍須具體說明,不能只加上「機密」標籤。
非公開報價、成本分析、客戶交易習慣、研發成果、技術文件、製程參數、演算法或原始碼,都可能具有保護價值,但不是名稱符合就自動成立。應說明其用途、開發或維護投入,以及競爭者取得後可能省下的時間、成本或獲得的交易優勢;資料是否已過時、可由一般公開途徑輕易取得,也會影響判斷。
保密協議、內規保密條款、定期宣導、離職時重申義務,以及數位與紙本的存取控管,都是企業應落實的管理重點。重點是措施與資訊重要性相稱,並能證明已實際執行,例如分級、限特定角色存取、禁止外寄、權限稽核、機密標示、設備管理及交接回收。
沒有保密協議,不當然完全失去保護;只有一份全員制式保密協議,也不當然證明每個檔案都具備合理保密措施。公司應保留當時的權限設定、政策版本、告知紀錄及實際稽核資料,避免爭議發生後才臨時補設密碼,卻無法證明外洩時已有管理。基礎概念亦可對照營業秘密三要件的法律說明。
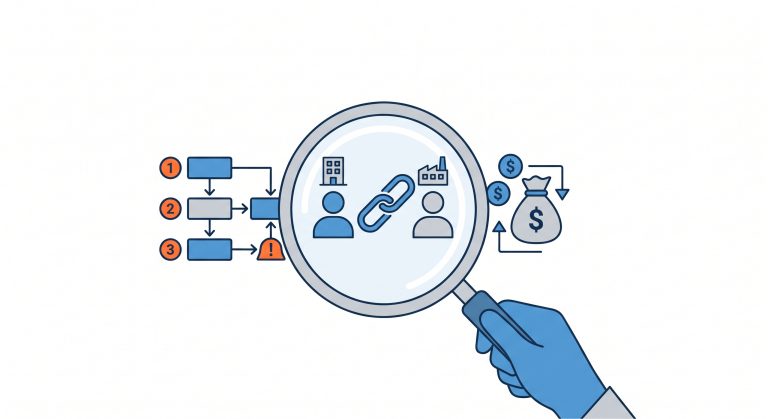
大量下載只是調查線索,應把「帳號—實際操作者—檔案—操作—收件或共享對象—後續使用」串成證據鏈。共同帳號、排程備份、正常交接及主管授權,可能對紀錄有不同解釋;不能只憑一張下載次數截圖就宣稱犯罪成立。
| 資料來源 | 優先固定內容 | 判斷重點 |
|---|---|---|
| 工作郵件與雲端 | 公司管理的Email原始信件、標頭、附件、Google Workspace或Microsoft 365稽核、共享及轉寄紀錄。 | 核對寄件人、收件者、檔案版本與對外開放範圍,先匯出可能到期的Log。 |
| 業務與伺服器 | CRM、ERP、Server存取、VPN、登入IP、MFA與權限異動紀錄。 | 區分有權讀取、可否重製外寄及離職後授權是否存在;IP或帳號不能單獨證明實際行為人。 |
| 設備與外接媒體 | 公司電腦、合法取得的USB或外接硬碟使用紀錄、檔案Metadata。 | 保存取得過程、原件與映像;切勿為蒐證擅入私人設備或反覆改動唯一原件。 |
| 時間與檔案比對 | 離職、交接、權限撤回、下載外寄及新公司使用的事件時間軸。 | 統一時區並比對內容及版本;雜湊值可輔助辨識複本,但不能取代來源與合法性說明。 |
曾經有權存取,不表示離職後一定可以繼續保留或使用;反過來,有下載紀錄也不代表必然違法。法律判斷仍須回到資料性質、原授權內容、實際重製或使用及主觀要件。對離職後系統登入與授權的爭點,可另參考離職後登入公司系統的授權與數位證據分析,不宜把雇主指控直接當作定論。

有適當法律基礎時可以請求,但應把資料範圍、對象、權利依據與要求的行為寫清楚。契約及保密約定可能支持返還或停止使用要求;若是營業秘密受侵害或有受侵害之虞,可依營業秘密法第11條評估排除或防止侵害。通知不是法院命令,也不是任何資料都可以不經判斷要求對方交出全部私人設備。
律師函可要求停止使用、停止轉交、返還特定資料,並安排合法且可驗證的刪除或銷毀方式。應先保全必要證據,區分為訴訟保全而依法留存的副本與不當繼續使用,避免一面要求所有紀錄消失,一面又需要證明外洩經過。
如有證據滅失或難以使用的風險,可依民事訴訟法第368條等規定評估法院證據保全。欲保全非金錢請求的將來執行,可檢查假處分要件;若為防止重大損害或急迫危險,則可評估定暫時狀態處分。這些程序目的不同,均須提出可釋明的請求、風險及必要性,並視程序處理擔保,不能保證法院一定核准。
依營業秘密法第12條主張損害賠償,仍須確認故意或過失、不法侵害與損害;第13條提供損害或侵害所得等計算途徑,故意侵害的加重賠償也須經法院依情節判斷,並非自動取得三倍。民事請求權亦有知悉行為及賠償義務人起2年、行為起10年的期間限制,不宜只等待刑事偵查。
營業秘密法第13條之1除要求資訊具備營業秘密性質,還須檢查意圖為自己或第三人不法利益、或損害所有人利益,以及具體取得、重製、使用、洩漏,或經通知應刪除、銷毀後仍不處理或加以隱匿等行為。知道或持有資料的人逾越授權重製、使用或洩漏,與一開始以不正方法取得,法律構造不同,公司應指出實際適用情形。
若有意圖在外國、中國大陸、香港或澳門使用,另評估第13條之2;單純寄到境外雲端或私人信箱,不足以省略境外使用意圖等要件。涉及新公司或第三人時,也應分別確認其知情、參與及使用行為,不能只因是新雇主就直接推定共同犯罪。
對刑法第358條的無故入侵,或第359條無故取得、刪除或變更電磁紀錄致生損害等妨害電腦使用問題,須核對登入方式、授權、操作及損害。帶走資料不是所有罪名的共同代名詞;背信、個資或其他刑責,也須依各別要件判斷。被指控者的法律爭點,可對照遭告營業秘密時的資料性質與證據辯護。
第13條之1依同法第13條之3為告訴乃論,應另注意刑事訴訟法第237條的6個月告訴期間;起算與告訴對象須依具體知悉情形確認。公司不應把律師函、內部調查或雙方協商當成期間一定停止的原因。若員工仍在職,且涉及重大違規、侵占或背信,應同步評估合法解僱、內部調查及民刑事追究,避免忽略勞動法的獨立期限。
保密義務保護特定資訊,離職後競業禁止則限制一定範圍的競爭活動。員工轉職不當然違法,原公司也不因客戶流失就自動取得禁止任職或求償權;應分別檢驗資訊保護與勞基法第9-1條的競業禁止要件。詳細契約與補償問題,沿用既有客戶名單、保密條款與競業禁止說明,本篇聚焦資料外洩的企業證據與法律行動。
富達可協助界定營業秘密與具體資訊範圍,檢查保密制度及權限管理,規劃數位證據與法院證據保全,依事件進展發函要求停止使用、返還或依法處理資料,並評估民事保全、求償與刑事告訴。需要技術鑑識時,法律主張亦應與實際可取得的鑑識資料相互配合。
持續外洩或涉及核心技術時,營業秘密與資訊安全法律服務可整合制度及民刑事處理;涉及有組織的資料流向或重大職務違背,亦須結合企業刑事風險。平日的權限、契約與交接制度,則可納入公司法律顧問,讓預防、調查及爭議處理使用一致的法律基礎。
不一定。應確認名單是否為個資、一般機密或營業秘密,並查核外寄目的、授權及後續使用。大量外寄是應保全的線索,不足以直接宣告犯罪成立。
仍可能。營業秘密須綜合秘密性、經濟價值與實際保密措施判斷,不以一份協議為唯一條件;契約及其他責任也應分別檢查,但不能以事後補簽取代外洩時的事實。
須看整體管理。紙本管制、限特定人員閱覽、明確標示與告知等也可能是措施;若檔案任意對外開放、無分級或權限限制,主張合理保密的證明就可能不足。
離職不當然消滅既有保密及返還義務。公司應指明資料與法律依據,先保存必要證據,再安排返還、停止使用或合法刪除,不宜籠統要求交出所有私人設備。
可能,但要確認新公司的取得、知情、使用及侵害行為。若共同不法侵害營業秘密,可能有連帶賠償問題;不能只因聘用前員工或客戶轉單,就推定新公司一定負責。
可評估。須界定要保護的權利及資料、對方侵害情形、急迫風險與處分必要性,並依適用程序釋明及處理擔保。證據保全、假處分與損害賠償的目的不同,不保證一定核准。
優先保存原始郵件及附件、雲端下載與分享紀錄、CRM及ERP權限、登入IP與MFA、設備及外接媒體紀錄、Metadata與交接時間軸;註明來源、時區及取得過程,並保留可能存在的正常授權紀錄。
可先整理疑似外洩檔案清單、員工職務與離職時間、保密及交接文件、下載外寄紀錄,以及目前資料可能被使用的情況,由富達法律事務所評估證據保全、停止侵害、求償與刑事程序的適當順序。
聯絡富達法律事務所 | LINE 諮詢 | 02-7709-3611
法規核對與內容更新:2026年10月24日。本文為一般法律資訊,個案仍應依具體資料、授權與有效法規判斷。